Business Strategy & Growth

September 8, 2026

9 min leestijd
Elke CTO krijgt vroeg of laat met hetzelfde gesprek te maken. Iemand in het leadership team — vaak uzelf — kijkt naar een systeem dat al tien jaar stilletjes de business draaiende houdt en zegt: “Het is tijd om dit te moderniseren.”
Die reflex is begrijpelijk. Het legacyplatform is duur in onderhoud. Het is fragiel. Elke integratie duurt langer dan zou moeten. Voor rapportage zijn drie mensen nodig en een spreadsheet die niemand volledig vertrouwt. En dus verschuift het gesprek bijna meteen naar oplossingen: herschrijven, naar de cloud verplaatsen, opsplitsen in microservices of het platform volledig vervangen.
Hier zit het ongemakkelijke deel: die reflex is vaak verkeerd — niet omdat modernisering een slecht idee is, maar omdat de volgorde niet klopt. De meeste modernization programmes beginnen met een technologiebeslissing. De goede beginnen met een legacy modernization risk assessment.
Modernisering verlaagt risico niet automatisch. In de verkeerde volgorde kan ze het juist vermenigvuldigen.
Niet elk oud systeem is een probleem. Veel oudere platforms doen hun werk nog steeds stil en betrouwbaar. Legacytechnologie wordt pas een echt businessprobleem wanneer het handhaven van de status quo begint te beperken wat het bedrijf daadwerkelijk kan doen.
Dat uit zich meestal in een aantal herkenbare patronen:
Herkent u twee of drie van deze signalen, dan is modernisering waarschijnlijk het juiste gesprek. Maar het is nog steeds niet de juiste plek om te beginnen. Het startpunt is een technical debt assessment, niet een technologiekeuze.
Ergens onderweg is “moderniseren” synoniem geworden met “herschrijven”. Dat zou het niet moeten zijn. Een organisatie met legacyrisico heeft veel meer dan één optie:
De juiste keuze hangt af van businessrisico, dependencies, urgentie, kosten en operationele tolerantie — niet van welke architectuur dit jaar populair is.
In onze ervaring met ondernemingen in de Benelux en het VK wordt de technologiebeslissing echter vaak genomen vóór de risk assessment überhaupt start. Dat is de verkeerde volgorde, en een dure. Legacy code modernization op deze manier lost vaak het verkeerde probleem sneller op.
Voor u zich vastlegt op een modernization path, is het zinvol om het systeem over zeven afzonderlijke risicogebieden te beoordelen. Zie het als due diligence — dezelfde grondigheid die u vóór een overname zou verwachten, toegepast op uw eigen technology estate.
Welke kritieke processen zijn afhankelijk van dit systeem? Welke teams gebruiken het elke dag? Welke activiteiten mogen absoluut niet stilvallen? Wat gebeurt er als het systeem enkele uren — of enkele dagen — niet beschikbaar is? Zijn er seizoens- of operationele periodes, zoals year-end close, piekseizoen of audit windows, waarin migratie extra riskant is?
Een technisch perfecte migratie kan nog steeds mislukken als ze activiteiten verstoort die de business zich niet kan veroorloven stil te leggen.
Welke interne applicaties zijn aan dit systeem gekoppeld? Welke externe partijen zijn ervan afhankelijk? Zijn de integraties überhaupt gedocumenteerd, of gaat het om een lappendeken van oude API’s, batch jobs, scripts en handmatige dataoverdrachten die in de loop der jaren zijn opgebouwd? Wat breekt downstream als één component verandert?
Legacy-systemen hebben bijna altijd meer dependencies dan het team aanvankelijk denkt. Breng de volledige dependency chain in kaart voor u de architectuur wijzigt — niet erna.
Welke data moet daadwerkelijk mee? Is historische data nog echt nodig, of wordt dat alleen aangenomen? Zijn formaten consistent tussen bronnen? Zijn records dubbel, onvolledig of simpelweg fout op manieren waar tot nu toe niemand mee hoefde om te gaan? Wie is werkelijk eigenaar van de data? Hoe wordt de migratie op juistheid gevalideerd? En moeten beide systemen tijdens de transitie tegelijkertijd toegang tot dezelfde data hebben?
Hier zit de valkuil: de applicatiemigratie kan technisch succesvol zijn terwijl de business het vertrouwen in het systeem verliest omdat de onderliggende data onvolledig of inconsistent is — precies dezelfde kloof die een AI-initiatief al vóór training in een datarisico kan veranderen.
Een goede data migration risk assessment ontdekt dat vóór go-live, niet erna.
Is het systeem écht goed gedocumenteerd? Welke businessregels bestaan alleen in de code en nergens anders? Zijn er ongedocumenteerde uitzonderingen die door jaren van edge cases zijn ontstaan? Wie begrijpt nog waarom bepaalde historische keuzes zijn gemaakt? Welke kennis verdwijnt zodra een specifieke medewerker vertrekt?
De legacycodebase is niet alleen oude technologie. Het is jaren aan businessbeslissingen, vastgelegd in een taal die het grootste deel van de organisatie niet meer kan lezen.
Legacy code modernization die deze stap overslaat, kan ongemerkt functionaliteit verwijderen waarvan niemand besefte dat ze bedrijfskritisch was.
Beoordeel niet-ondersteunde technologie, verouderde dependencies, toegangscontrole, authenticatiemethoden, verwerking van gevoelige data, auditvereisten, regelgeving en third-party dependencies.
De nuance die gemakkelijk wordt gemist: modernisering introduceert tijdens de transitie zelf nieuwe securityrisico’s, vooral wanneer oude en nieuwe omgevingen weken of maanden naast elkaar moeten bestaan. Een migration plan dat dit negeert, bevat een fundamenteel gat.
Big-bang cutover of phased rollout? Kunnen oud en nieuw daadwerkelijk parallel draaien? Hoe blijft data tussen beide systemen gesynchroniseerd? Hoe ziet rollback er in de praktijk uit als er iets misgaat? Hoe stappen gebruikers over? Hoe test u onder echte operationele omstandigheden in plaats van alleen in een nette stagingomgeving?
De meeste teams plannen de target architecture met grote zorg. Veel minder teams plannen de reis ernaartoe met dezelfde discipline. De transition architecture kan net zo belangrijk zijn als de target architecture — en is vaak precies waar projecten mislukken.
Is een volledige rewrite echt nodig, of is het simpelweg de standaardoplossing geworden? Welke componenten veroorzaken het grootste risico als ze ongemoeid blijven? Wat kan onafhankelijk worden gemoderniseerd zonder te wachten op één groot monolithisch programma? Op welke aannames is de inschatting eigenlijk gebaseerd? En wat gebeurt er als het project 30–50% langer duurt dan gepland — wat statistisch gezien eerder normaal dan uitzonderlijk is?
Grote modernization programmes worden gevaarlijk zodra scope sneller groeit dan businesswaarde. Hier bewijst progressive modernization zijn waarde: prioriteer eerst de componenten met het hoogste risico of de hoogste businesswaarde, in plaats van alles tegelijk te moderniseren. Een technical debt assessment maakt op dit punt duidelijk waar die prioritering moet beginnen.
Als uw vraag specifiek is hoe u een legacy system migration plant in plaats van een volledige rebuild, ziet de volgorde er doorgaans zo uit:
Er bestaat geen universeel antwoord, maar wel een bruikbaar startframework:
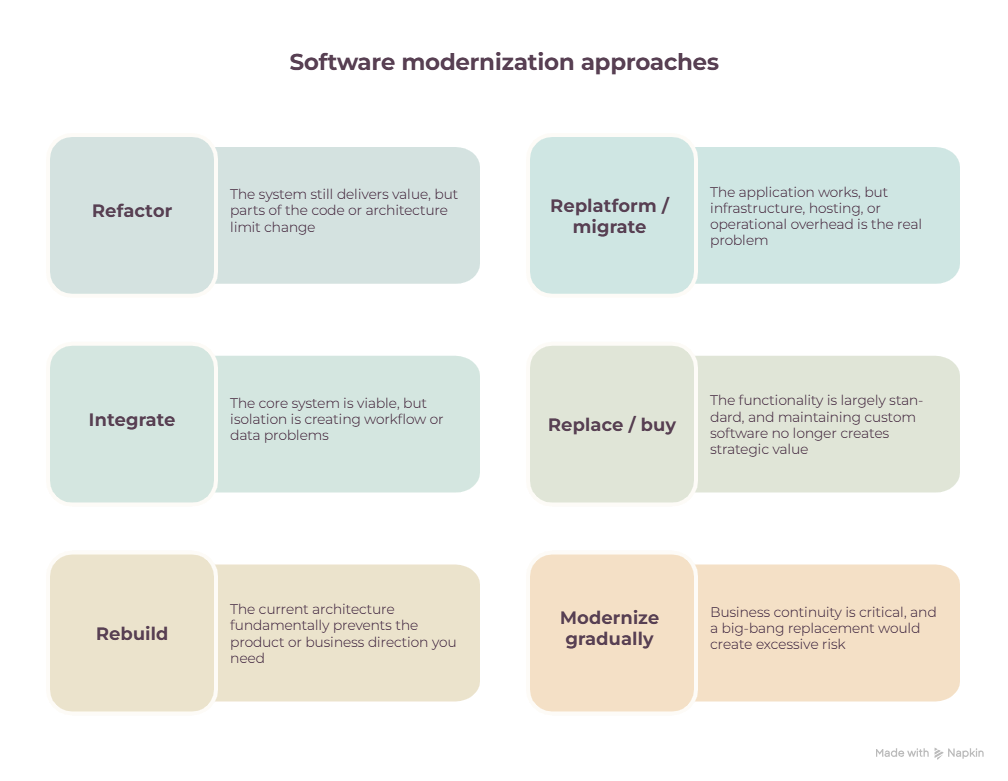
Geen van deze richtlijnen is absoluut. Het punt is dat “rebuild” één optie is uit meerdere — niet de standaard.
Volledige rewrites zijn aantrekkelijk, en daar zijn goede redenen voor. Ze beloven een schone architectuur, technische schuld in één beweging weg te werken, moderne technologie overal en eenvoudigere development vanaf dag één.
Een volledige rewrite kan absoluut de juiste beslissing zijn. Maar het moet een conclusie zijn waar u ná de risk assessment bij uitkomt — niet de aanname waarmee u begint.
Een sterke legacy modernization risk assessment geeft leadership duidelijkheid over zes zaken:
Controleer voor u een modernization programme goedkeurt:
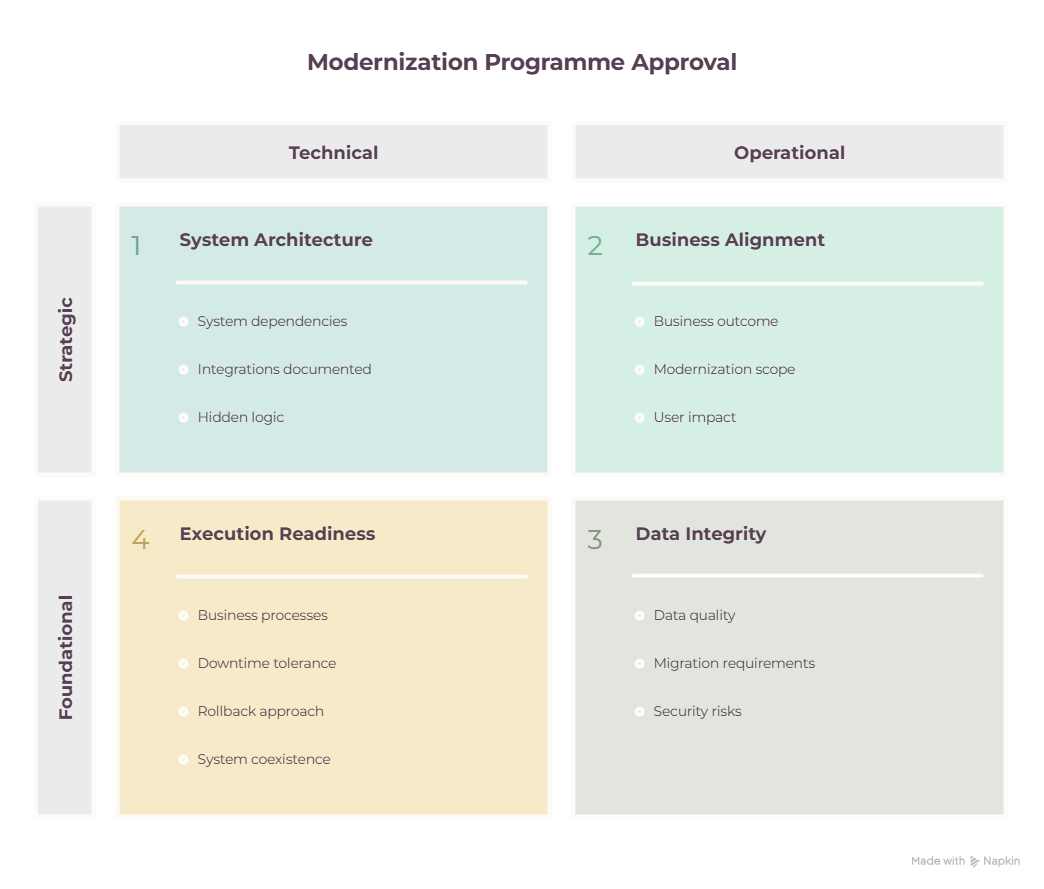
Een paar niet-aangevinkte punten betekenen niet “niet moderniseren”. Ze betekenen dat die onzekerheden moeten worden opgelost vóór u zich vastlegt op een delivery approach — niet wanneer u al halverwege bent.
Legacy modernization zou niet moeten beginnen met een voorkeur voor cloud, microservices, een nieuw framework of een volledige rewrite. Het zou moeten beginnen met drie vragen: Welk risico bestaat vandaag? Welk risico kan tijdens de transitie ontstaan? Wat moet eerst veranderen — en wat kan veilig blijven zoals het is?
Het doel was nooit om zoveel mogelijk te moderniseren. Het doel is om de juiste risico’s te verlagen, business continuity te beschermen en een technologische basis te bouwen die ondersteunt waar de business daarna naartoe moet.
Niet zeker waar uw grootste modernization risks zitten? Sigli biedt een gratis Pre-Build Risk Review om CTO’s en technologieleiders te helpen dependencies, datarisico’s en transitiecomplexiteit in kaart te brengen vóór ze zich vastleggen op een delivery approach.
Een legacy modernization risk assessment is een gestructureerde beoordeling van business continuity, dependencies, datakwaliteit, ongedocumenteerde logica, security, transitiecomplexiteit en delivery scope — uitgevoerd vóór u beslist of u een systeem moet rebuilden, migreren, vervangen of refactoren.
Een technical debt assessment focust specifiek op codekwaliteit, architectuurbeperkingen en de kosten van verder bouwen op het huidige systeem. Meestal voedt deze analyse risicogebied 7 — delivery scope, kosten en timing — binnen de bredere legacy modernization risk assessment.
Een data migration risk assessment beoordeelt datacompleetheid, kwaliteit, eigenaarschap, formatconsistentie en validatiemethoden — los van de applicatiemigratie. Problemen met datavertrouwen zijn namelijk een van de meest voorkomende redenen waarom technisch “succesvolle” migraties in de praktijk alsnog mislukken.
Begin met de risk assessment, breng dependencies in kaart, behandel datamigratie als een afzonderlijke workstream, kies een transition model — phased of big-bang — definieer rollbackcriteria en sequenceer componenten op basis van risico en businesswaarde in plaats van alles tegelijk te migreren.